Sommaire
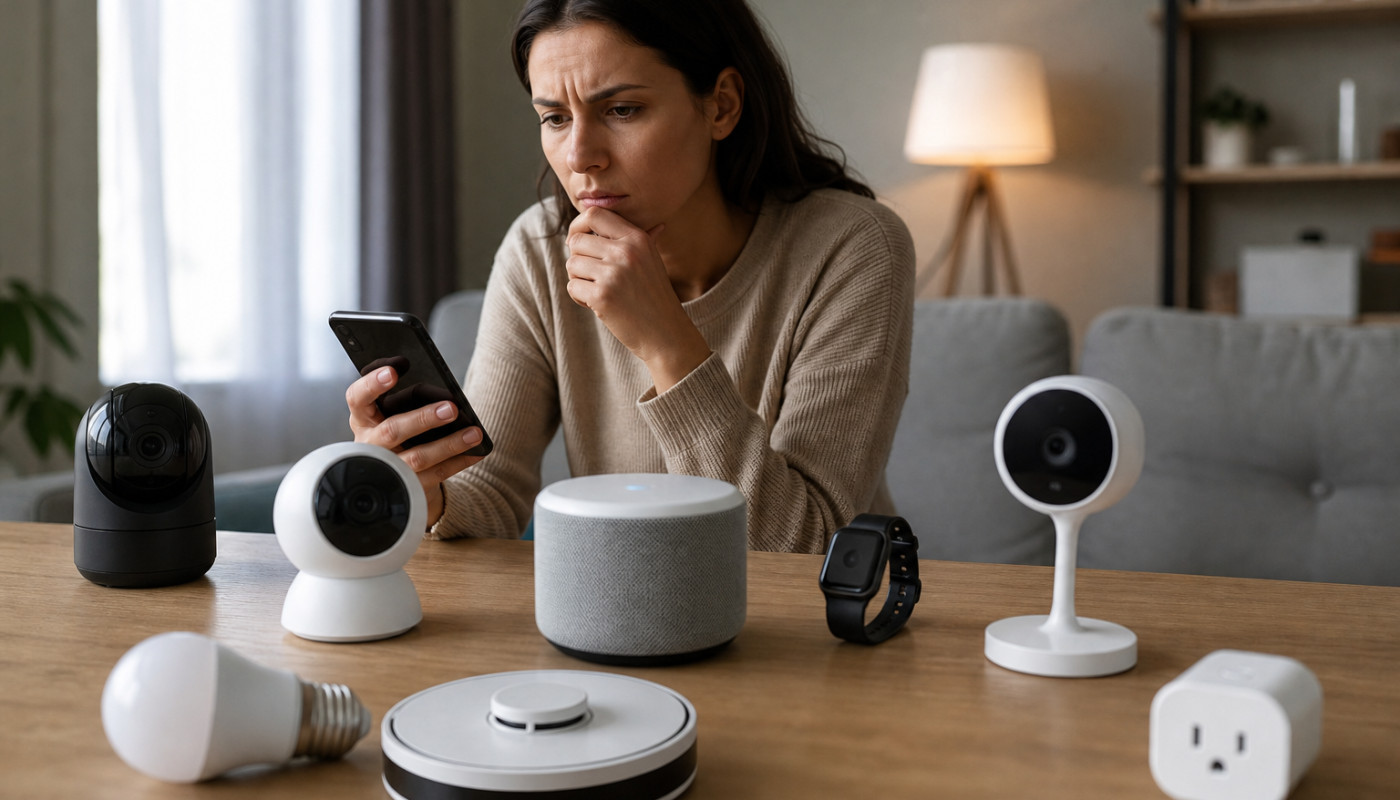
Montres, enceintes, caméras, thermostats, mais aussi frigos et voitures, les objets connectés ont quitté le gadget pour s’installer au cœur des foyers, et, avec eux, une question s’impose : que deviennent nos données quand tout capte, enregistre et synchronise en continu ? Entre l’explosion du marché, les révélations récurrentes sur des fuites et les nouvelles règles européennes, la promesse de confort se heurte à une réalité plus rugueuse, celle d’une vie privée fragmentée, parfois revendue, souvent mal comprise.
Des capteurs partout, des données en continu
Qui se souvient encore du moment où le Wi-Fi n’était qu’un luxe ? Aujourd’hui, une maison « intelligente » multiplie les points d’entrée, et chacun collecte sa petite part d’intimité, la porte connectée horodate vos allées et venues, l’assistant vocal envoie des extraits sonores vers le cloud, la caméra extérieure archive des visages, et le bracelet de sport transforme le pouls en séries statistiques. À l’échelle d’un foyer, ces signaux paraissent anodins, mais, mis bout à bout, ils dessinent des habitudes d’une précision redoutable : heures de lever, périodes d’absence, niveau d’activité, fréquentations, et parfois même indices de santé.
Le volume progresse au même rythme que l’adoption. En France, l’Arcep observait déjà en 2023 que le nombre d’objets connectés (au sens large, incluant l’IoT grand public et certaines lignes M2M) dépassait largement le nombre d’habitants, un indicateur imparfait mais révélateur d’une trajectoire : plus de terminaux, plus de flux, et donc plus d’occasions de captation. À l’échelle mondiale, les estimations varient selon les périmètres, mais les cabinets d’études convergent sur une tendance, le parc d’appareils IoT se compte désormais en dizaines de milliards, et la courbe reste ascendante, tirée par la domotique, la santé et l’automobile. Dans ce contexte, la notion même de « donnée personnelle » s’élargit, car une information n’a pas besoin d’être nominative pour devenir identifiante, il suffit qu’elle soit stable, corrélable, et rattachable à un appareil ou à un compte.
Ce changement d’échelle renverse aussi la logique du risque. Pendant des années, la vie privée en ligne s’est jouée autour du navigateur, des cookies et des réseaux sociaux; désormais, une part croissante se joue hors écran, dans des objets qui n’affichent presque rien, et qui demandent rarement un consentement explicite au quotidien. Le confort se paie en arrière-plan : une mise à jour silencieuse, une synchronisation automatique, et un tableau de bord accessible à distance. Pour le consommateur, la promesse est simple, gagner du temps, réduire la facture d’énergie, renforcer la sécurité; pour l’écosystème, l’enjeu est plus vaste, car les données d’usage deviennent un actif, utile pour améliorer un produit, cibler une publicité, ou alimenter des modèles d’analyse.
Ce que les marques savent déjà de vous
À qui parlent vraiment vos objets ? Dans la plupart des cas, l’utilisateur interagit avec une application, mais l’appareil dialogue avec plusieurs services, le fabricant bien sûr, parfois un fournisseur de cloud, des outils d’analyse, des prestataires de support, et, selon les modèles économiques, des partenaires marketing. Cette chaîne technique n’a rien d’illégal en soi, mais elle crée une opacité structurelle, car il devient difficile de savoir où s’arrête la collecte, combien de temps elle est conservée, et à quelles fins précises elle est réutilisée.
Les politiques de confidentialité, souvent longues et changeantes, donnent un aperçu, mais rarement une cartographie intelligible. Les données les plus sensibles ne sont pas toujours celles que l’on imagine : la géolocalisation fine, l’historique de présence, les identifiants publicitaires, les adresses MAC, ou les journaux d’événements (ouverture de porte, activation d’un micro, détection de mouvement) permettent de déduire des pans entiers de la vie quotidienne. Même un objet apparemment banal, un aspirateur robot, peut révéler la configuration d’un logement et ses zones de passage, et, dans certains cas médiatisés à l’étranger, des images ou extraits captés à des fins de test ont suscité des interrogations sur la séparation entre amélioration produit et respect de l’intimité.
La question publicitaire reste centrale, car elle finance une partie de l’écosystème numérique. Le ciblage ne se limite plus au clic, il se nourrit de signaux « hors web », et l’IoT enrichit ce profilage. Le RGPD encadre pourtant la logique : minimisation des données, finalité déterminée, information claire, et base légale solide, notamment le consentement lorsqu’il s’agit de certains traitements. Mais, dans la pratique, l’expérience utilisateur pousse au « tout accepter » : on veut installer, appairer, utiliser, et l’on valide par réflexe. Le résultat est un paradoxe, la vie privée est protégée par des textes parmi les plus stricts au monde, et elle s’effrite malgré tout, non pas toujours par malveillance, mais par design et par inertie.
Cette économie des données s’accompagne aussi d’un risque plus prosaïque : la sécurité. Une collecte légitime peut devenir un problème dès qu’une faille s’invite, mots de passe par défaut, mises à jour absentes, stockage cloud mal configuré. Le coût ne se mesure pas seulement en euros, mais en exposition : des images de caméra, des historiques de localisation ou des identifiants peuvent finir sur des forums, et l’utilisateur découvre tardivement que la « maison intelligente » sait beaucoup, et qu’elle peut aussi beaucoup laisser échapper.
Failles, fuites, ransomwares : le scénario noir
Quand tout est connecté, tout est attaquable. Les grands incidents de cybersécurité ont popularisé une évidence : la surface d’attaque s’étend à chaque nouvel appareil, surtout lorsque sa durée de support logiciel est courte, ou que son fabricant disparaît. Une caméra non mise à jour, un babyphone mal sécurisé, un routeur vieillissant, et c’est parfois l’ensemble du réseau domestique qui vacille. Dans les entreprises, l’IoT industriel et les capteurs de bâtiments ajoutent une complexité supplémentaire : une vulnérabilité peut offrir un point d’entrée discret, puis servir de tremplin vers des systèmes plus critiques.
Les attaques par botnets ont longtemps illustré ce danger, en enrôlant des objets mal protégés pour lancer des attaques massives. Mais la menace a évolué : aujourd’hui, des groupes criminels cherchent aussi des données revendables, des accès à monnayer, ou des leviers de chantage. Les ransomwares, qui paralysent des organisations entières, exploitent souvent une chaîne de failles, et l’IoT peut être l’un des maillons faibles. Pour le grand public, le risque est moins spectaculaire mais plus intime, un compte piraté peut donner accès à des images, à des journaux d’activité, ou à un contrôle à distance, et la frontière entre intrusion numérique et sentiment d’insécurité physique s’amincit.
À cela s’ajoute la question du support dans le temps. Un objet connecté n’est pas un grille-pain : il dépend d’un logiciel, de certificats, d’une application, et parfois d’un service cloud. Or, de nombreux produits sont conçus avec des cycles de vie courts, et les mises à jour cessent alors que l’appareil fonctionne encore. C’est un problème de sécurité, mais aussi de vie privée, car un appareil abandonné devient plus vulnérable, et ses flux de données peuvent être détournés. De façon plus large, cette logique de durée de vie s’observe sur d’autres équipements numériques du quotidien, où l’autonomie, la batterie, le support et les réparations conditionnent l’usage réel; si vous voulez en savoir plus sur la page suivante, un exemple parlant montre comment la longévité matérielle et logicielle façonne, très concrètement, notre dépendance à des écosystèmes fermés.
Face à ce scénario noir, la question n’est pas de renoncer à l’IoT, mais de mesurer l’asymétrie : l’utilisateur gère une multitude d’objets, tandis que les attaquants industrialisent leurs méthodes. Sans hygiène numérique minimale, le confort devient une fragilité, et l’intimité, une variable d’ajustement.
Le bouclier européen se renforce, mais pas partout
L’Europe a-t-elle les moyens de reprendre la main ? Le cadre a clairement durci. Le RGPD, en vigueur depuis 2018, a installé des principes robustes, et les autorités comme la CNIL ont multiplié recommandations et sanctions, en ciblant notamment les pratiques de consentement, la sécurité et la transparence. Mais l’IoT oblige à aller plus loin, car il mélange données personnelles, sécurité des produits, et dépendance à des services distants.
Plusieurs textes européens visent justement cette zone grise. Le Data Act encadre l’accès et le partage des données générées par les objets connectés, en cherchant à donner plus de droits aux utilisateurs et aux entreprises clientes, tandis que le Cyber Resilience Act, en cours de finalisation ces dernières années, vise à imposer des exigences de cybersécurité « by design » pour de nombreux produits numériques, avec l’idée de rendre les mises à jour et la gestion des vulnérabilités moins optionnelles. Dans le même esprit, la directive NIS2 renforce les obligations de cybersécurité de secteurs entiers, même si elle concerne d’abord les organisations. L’effet attendu est clair : rendre plus coûteux, légalement et économiquement, le fait de mettre sur le marché un produit connecté fragile.
Reste la réalité du terrain. Beaucoup d’objets sont vendus via des places de marché, importés, rebrandés, et le consommateur ne sait pas toujours qui est responsable en dernier ressort, ni combien de temps il sera protégé. La conformité peut exister sur le papier, et s’éroder dans l’usage, faute de mises à jour simples, de paramètres accessibles, ou d’informations compréhensibles. Les paramètres de confidentialité sont parfois dispersés, entre l’application, le compte web et l’assistant vocal, et l’utilisateur renonce, par fatigue, à faire le tri.
La bonne nouvelle est qu’une culture de la protection progresse. Des labels, des exigences de sécurité dans certains appels d’offres, et une pression croissante des régulateurs incitent les fabricants à mieux faire. Mais la bataille se joue aussi sur un point très concret : la simplicité. Tant que sécuriser un objet restera plus compliqué que l’installer, la vie privée restera exposée, et le marché continuera de récompenser la facilité plutôt que la sobriété des données.
Avant d’acheter, les questions qui protègent
Et si le meilleur pare-feu était un réflexe d’achat ? Avant de remplir sa maison de capteurs, il vaut souvent mieux commencer par trois questions simples : ai-je besoin de cette fonction connectée, pendant combien de temps le fabricant promet-il des mises à jour, et puis-je utiliser l’appareil sans créer de compte, ou avec un minimum de données ? La connectivité permanente n’est pas toujours indispensable, et un produit qui fonctionne en local réduit mécaniquement l’exposition, car il limite les échanges avec des serveurs distants.
Ensuite, il faut regarder la sécurité comme une caractéristique produit, au même titre que la consommation électrique. Un objet sérieux propose un changement de mot de passe obligatoire, une authentification forte quand c’est possible, un chiffrement annoncé, et une politique de mises à jour lisible. Les signaux faibles comptent : une application régulièrement mise à jour, une documentation claire, un support accessible. À l’inverse, des marques sans historique, des fiches produit vagues, ou des promesses de « cloud gratuit à vie » sans détail doivent alerter, car rien n’est gratuit, et les données deviennent souvent la monnaie d’échange.
Au quotidien, quelques gestes réduisent les risques : isoler certains appareils sur un réseau Wi-Fi invité, désactiver les microphones quand ils ne servent pas, limiter les autorisations de l’application, et vérifier régulièrement les accès au compte. Pour les caméras, la prudence s’impose : choisir des modèles qui permettent un stockage local, activer la double authentification, et éviter les mots de passe réutilisés. Enfin, il faut penser à la fin de vie, réinitialiser avant revente, supprimer l’appareil de son compte, et s’assurer que les données associées peuvent être effacées.
Ces efforts ne remplacent pas des obligations industrielles, mais ils redonnent un peu de contrôle. Car l’enjeu n’est pas seulement de savoir si les objets connectés « menacent » notre vie privée, la question est de savoir qui pilote la relation : l’utilisateur, ou l’écosystème qui vit de ses traces.
Prendre la main, dès maintenant
Avant d’investir, fixez un budget pour des marques suivies, et privilégiez celles qui annoncent une durée de mises à jour. Comparez les options de stockage, local ou cloud, et vérifiez les réglages de confidentialité dès l’installation. Des aides locales existent parfois pour l’efficacité énergétique, notamment via des dispositifs territoriaux, à condition de choisir des équipements compatibles.
Articles similaires

Comment le mobilier peut transformer les habitudes de rangement au quotidien

Détection des contenus générés par l’ia : les défis cachés des entreprises francophones
Quand la maintenance de la ventilation devient un enjeu de santé publique
Comment les entreprises transforment leur service client avec le chatbot GPT

Comment le portage salarial peut sécuriser la carrière des freelances

Intelligence artificielle en médecine applications émergentes et défis éthiques

Prévisions sur les prochaines innovations en matière de cybersécurité pour les entreprises en 2023

Comment optimiser la gestion des technologies en entreprise

L'impact des solutions automatisées sur l'efficacité des entreprises françaises

Téléphonie professionnelle : Utendo accompagne les TPE / PME dans le changement

Impact des nouvelles technologies sur les stratégies de défense moderne

Les dernières tendances en matière de dépannage informatique : comment les services évoluent avec la technologie

Les dernières innovations en matière de paiement mobile sans contact

Les nouvelles lois sur la vie privée et l'impact sur l'utilisation des caméras espionnes

Les dernières avancées en matière de sécurité informatique

Nouveautés en IA : les dernières évolutions des chatbots et leur utilisation quotidienne
